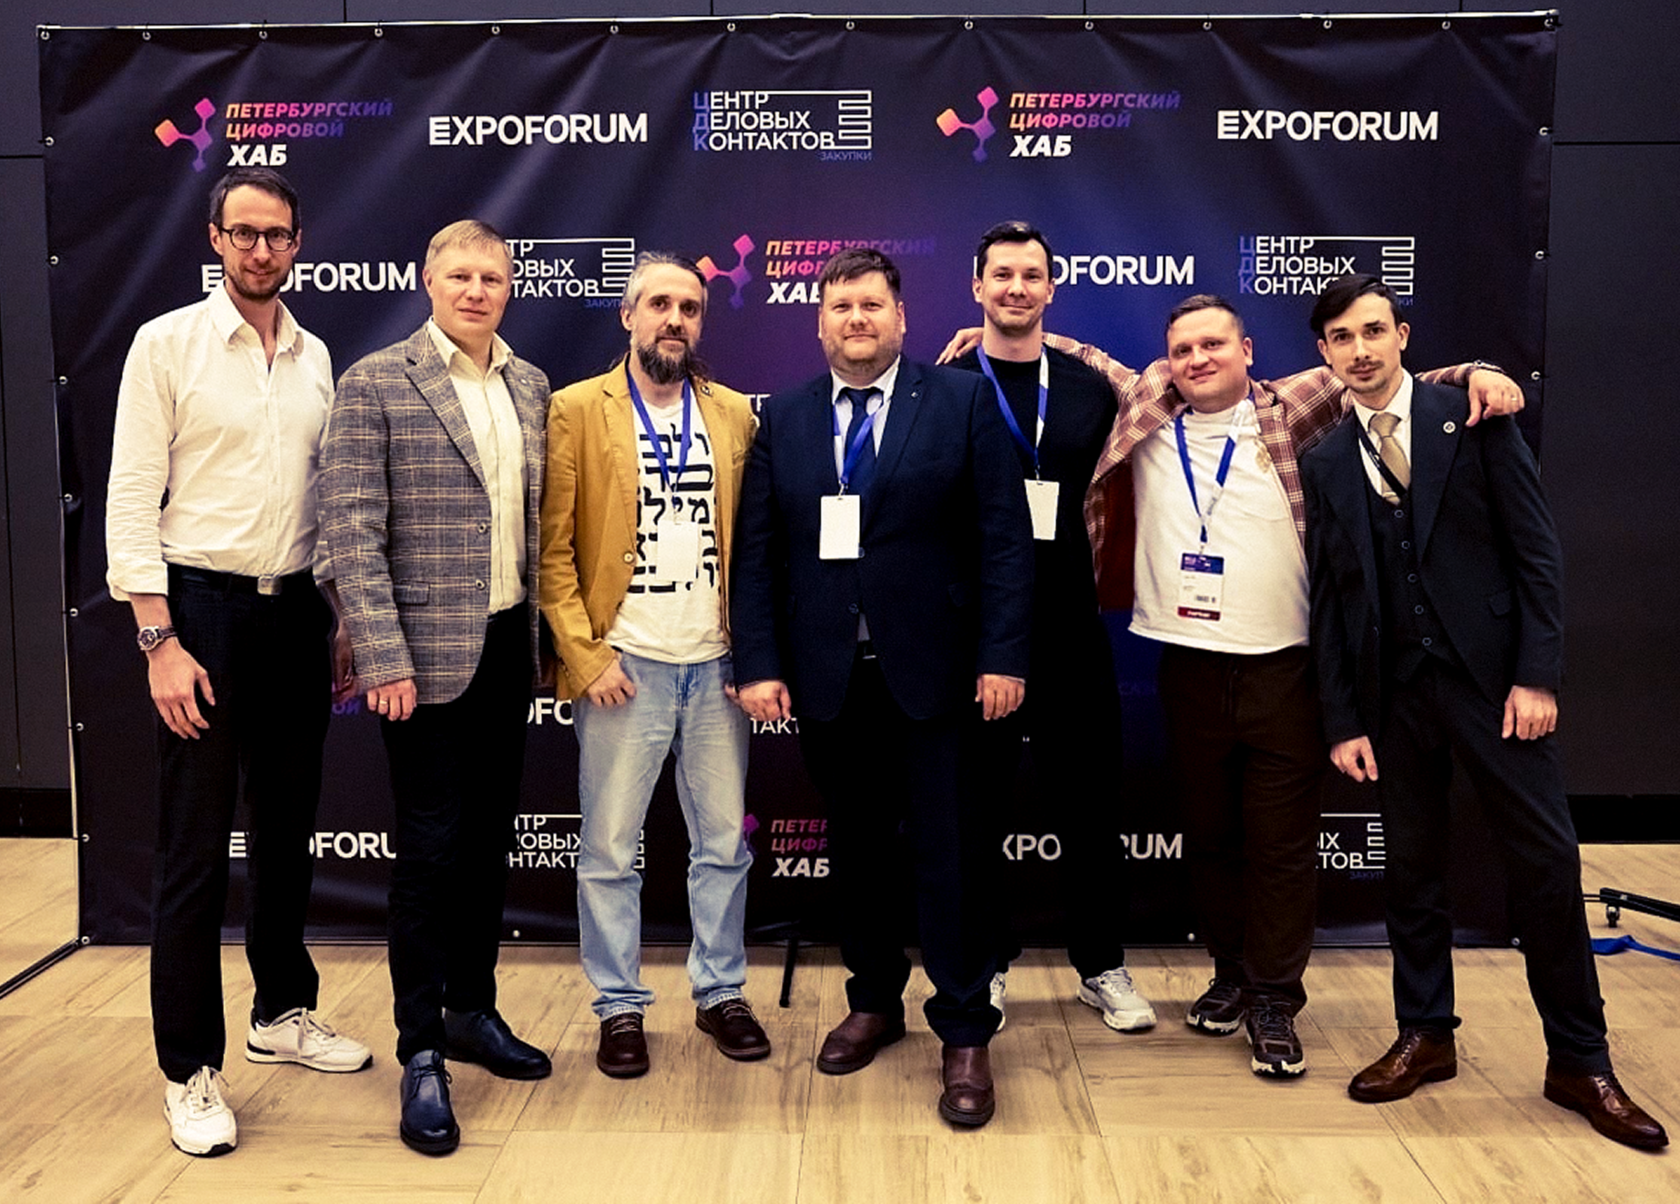
В рамках Петербургского цифрового хаба, прошедшего в Экспофоруме, состоялся круглый стол «Цифровая трансформация ИБ в эпоху неопределенности: что дальше?», организованный АБП2Б и «Газинформсервисом».
В центре дискуссии — изменение подходов российского бизнеса к информационной безопасности. Участники — топ-менеджеры и технические специалисты — обсудили, как развитие технологий, искусственного интеллекта, регулирования и бизнес-подходов меняет требования к ИБ. Главный вывод экспертов: рынок постепенно переходит от попыток обеспечить абсолютную защиту с помощью отдельных средств к управлению рисками и киберустойчивости, где определяющим становится не только предотвращение атаки, но и способность компании быстро обнаружить инцидент, минимизировать его последствия и восстановить работу.
В дискуссии приняли участие
Эксперты рассмотрели пять ключевых направлений трансформации ИБ: технологии и архитектуру, людей и компетенции, регулирование, экономику и управление, а также модель защиты.
В дискуссии приняли участие
- Дмитрий Овчинников, директор по информационной безопасности UserGate;
- Сергей Полунин, руководитель группы защиты инфраструктурных ИТ-решений «Газинформсервис»;
- Даниил Щербаков, заместитель генерального директора Servicepipe;
- Антон Белоусов, генеральный директор «Киберразведки»;
- Дмитрий Ляхов, директор по информационной безопасности Сервиса «Грузовичкоф».
- Модератором выступил Григорий Ковшов, руководитель службы маркетинга «Газинформсервиса».
Эксперты рассмотрели пять ключевых направлений трансформации ИБ: технологии и архитектуру, людей и компетенции, регулирование, экономику и управление, а также модель защиты.
Больше решений — выше сложность
Количество решений в области информационной безопасности продолжает расти, однако вместе с ним увеличивается и сложность управления защитой. Компании начинают пересматривать эффективность уже сформированного технологического стека: дорогостоящие лицензии и инструменты не всегда используются в полном объеме.
Как отметил Антон Белоусов, генеральный директор «Киберразведки»:
Как отметил Антон Белоусов, генеральный директор «Киберразведки»:
«Решений становится всё больше, и фокус смещается на то, чтобы „фильтровать“ их и правильно внедрять».
По мнению участников, сегодня основной вызов для бизнеса — не просто приобретение новых средств защиты, а эффективное использование уже имеющегося арсенала в условиях распределенных ЦОДов, облачных инфраструктур и усложнения IT-ландшафта.
ИИ-ускоритель
Искусственный интеллект существенно сокращает сроки разработки цифровых продуктов — процессы, которые раньше занимали месяцы, могут выполняться за считанные дни. Однако рост скорости разработки одновременно повышает требования к контролю качества и безопасности.
Код создается быстрее, чем проходит необходимые проверки, что может приводить к накоплению технического долга и появлению новых рисков. Поэтому безопасность должна учитываться уже на этапе проектирования продукта, а не добавляться отдельными средствами после завершения разработки.
Код создается быстрее, чем проходит необходимые проверки, что может приводить к накоплению технического долга и появлению новых рисков. Поэтому безопасность должна учитываться уже на этапе проектирования продукта, а не добавляться отдельными средствами после завершения разработки.
Автоматизация меняет профессию
Автоматизация не уменьшила потребность в специалистах по информационной безопасности, но изменила требования к их компетенциям. Рутинные операции постепенно передаются автоматизированным системам, а на первый план выходят анализ, управление рисками, архитектура и принятие решений.
Дмитрий Ляхов, директор по информационной безопасности Сервиса «Грузовичкоф», отметил:
Дмитрий Ляхов, директор по информационной безопасности Сервиса «Грузовичкоф», отметил:
«Автоматизация не отменяет людей в информационной безопасности, она меняет требования к ним. Рутинные операции постепенно уходят в автоматизацию, а ценность специалиста смещается в сторону анализа, управления рисками, архитектуры и принятия решений».
Одновременно меняется и язык взаимодействия ИБ с бизнесом. Руководителю информационной безопасности сегодня недостаточно разбираться в технологиях — необходимо уметь оценивать риски с точки зрения бизнеса и объяснять экономическую целесообразность принимаемых решений.
Сергей Полунин, руководитель группы защиты инфраструктурных ИТ-решений «Газинформсервис»:
Сергей Полунин, руководитель группы защиты инфраструктурных ИТ-решений «Газинформсервис»:
«Мы теперь не „коробками“ говорим, а считаем риски. Мы пытаемся говорить с бизнесом на их языке».
При этом автоматизация создает новую проблему для подготовки кадров: начинающие специалисты получают меньше практического опыта на рутинных операциях, которые раньше были естественной частью профессионального роста. Дмитрий Ляхов добавил:
«Нельзя эффективно автоматизировать хаос. Перед автоматизацией процесс необходимо формализовать: описать его, определить контрольные точки, и только после этого переводить его на автоматическое исполнение. Иначе мы не устраняем проблему, а просто начинаем воспроизводить её с большей скоростью».
Отдельное внимание участники уделили человеческому фактору и фишингу. Даже развитая система технической защиты теряет эффективность, если сотрудник самостоятельно передает злоумышленникам учетные данные или предоставляет доступ к корпоративным ресурсам.
От бумаг к деньгам
Изменение подходов происходит и в регулировании. Регуляторы постепенно переходят от формальных проверок к контролю процессов, в то время как бизнес все чаще оценивает инвестиции в ИБ через финансовые показатели и потенциальный ущерб.
Стоимость простоя, прямые потери от утечки данных, затраты на восстановление и другие последствия инцидентов становятся частью обоснования расходов на информационную безопасность.
При этом формальное соответствие требованиям не гарантирует реальной защищенности.
Антон Белоусов:
Стоимость простоя, прямые потери от утечки данных, затраты на восстановление и другие последствия инцидентов становятся частью обоснования расходов на информационную безопасность.
При этом формальное соответствие требованиям не гарантирует реальной защищенности.
Антон Белоусов:
«Хакеры не смотрят на чек-лист. Они найдут пункт посерединке и используют его, даже если в тексте этого не было».
Поэтому задача ИБ выходит за рамки подготовки к проверкам: компании необходимо понимать реальные сценарии атак и быть готовыми противостоять им.
Готовность к неизбежному
Участники также обсудили киберстрахование как один из инструментов управления последствиями инцидентов. При этом страхование не заменяет собственную систему защиты, а основным приоритетом остается готовность компании к атаке.
Сергей Полунин резюмировал:
Сергей Полунин резюмировал:
«Вопрос никогда не ставится как „если вас взломали“, это всегда „когда вас взламывают“. На что реально стоит направить усилия? В подготовку плана Б, когда всё сломается».
Поскольку злоумышленники автоматизируют атаки, а скорость их проведения растет, компаниям необходимо сокращать поверхность атаки, повышать скорость обнаружения и реагирования на инциденты и регулярно отрабатывать планы восстановления.
Таким образом, следующий этап зрелости информационной безопасности — это не попытка создать систему, способную гарантированно предотвратить любую атаку, а построение киберустойчивого бизнеса, способного выдержать инцидент и быстро вернуться к нормальной работе.
Подводя итог, модератор Григорий Ковшов, руководитель службы маркетинга «Газинформсервиса», отметил:
«Трансформация в информационной безопасности идёт полным ходом. Иллюзий абсолютной защиты нет, есть каждодневная работа по повышению общей киберустойчивости и отстаиванию цифрового суверенитета страны. Это не всегда видно обывателю, но результаты труда наших специалистов впечатляют».